
 Oil & GasVer tablero
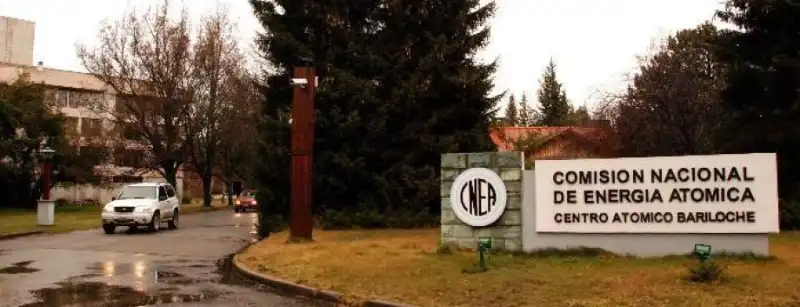
Un grave hackeo al sistema de la Comisión Nacional de Energía Atómica (CNEA) se registró el pasado viernes, afectando todas las sedes del organismo, incluido el prestigioso Centro Atómico Bariloche.
Este ataque cibernético impactó de manera significativa el sistema administrativo unificado de la CNEA, lo que provocó una afectación generalizada en todas sus dependencias a nivel nacional.
En respuesta a una consulta realizada por el medio Diario Río Negro, fuentes de la CNEA confirmaron lo ocurrido, aunque describieron el ataque como un "incidente" y señalaron que fue detectado el viernes 27 de noviembre. Además, afirmaron que "no se comprometió la seguridad de ninguna instalación crítica y la situación fue controlada siguiendo el protocolo establecido".
Sin embargo, la gravedad de lo sucedido llevó a la presentación de una denuncia penal para que la justicia investigue los detalles del ataque y determine a los responsables.
En el Centro Atómico Bariloche, donde trabajan cientos de investigadores y científicos en proyectos de alto valor, el hackeo tuvo consecuencias serias. El personal perdió acceso a la documentación almacenada en las computadoras, incluyendo datos sensibles y avances de sus investigaciones.
Además, se les pidió a los empleados que no utilizaran sus equipos de trabajo, lo que obligó a muchos a acudir con sus computadoras portátiles personales para continuar con sus tareas, sin la certeza de poder recuperar la información crítica perdida.
El ataque también forzó la desconexión del servidor de internet como medida preventiva, lo que dejó fuera de servicio al Instituto Balseiro y a la Fundación Intecnus, un importante centro de medicina nuclear ubicado en el mismo predio. La desconexión de la fibra óptica entre las instituciones buscó evitar una escalada del ataque, pero provocó una interrupción general en sus actividades.
Este incidente se suma a una preocupante cadena de hackeos recientes en Argentina, incluyendo ataques a tres centros médicos porteños y al Registro de la Propiedad Automotor, donde se filtró información de licencias de conducir.
Estos sucesos evidencian una creciente vulnerabilidad en las redes de instituciones clave y subrayan la urgencia de reforzar las medidas de seguridad cibernética en el país.