
 Oil & GasVer tablero
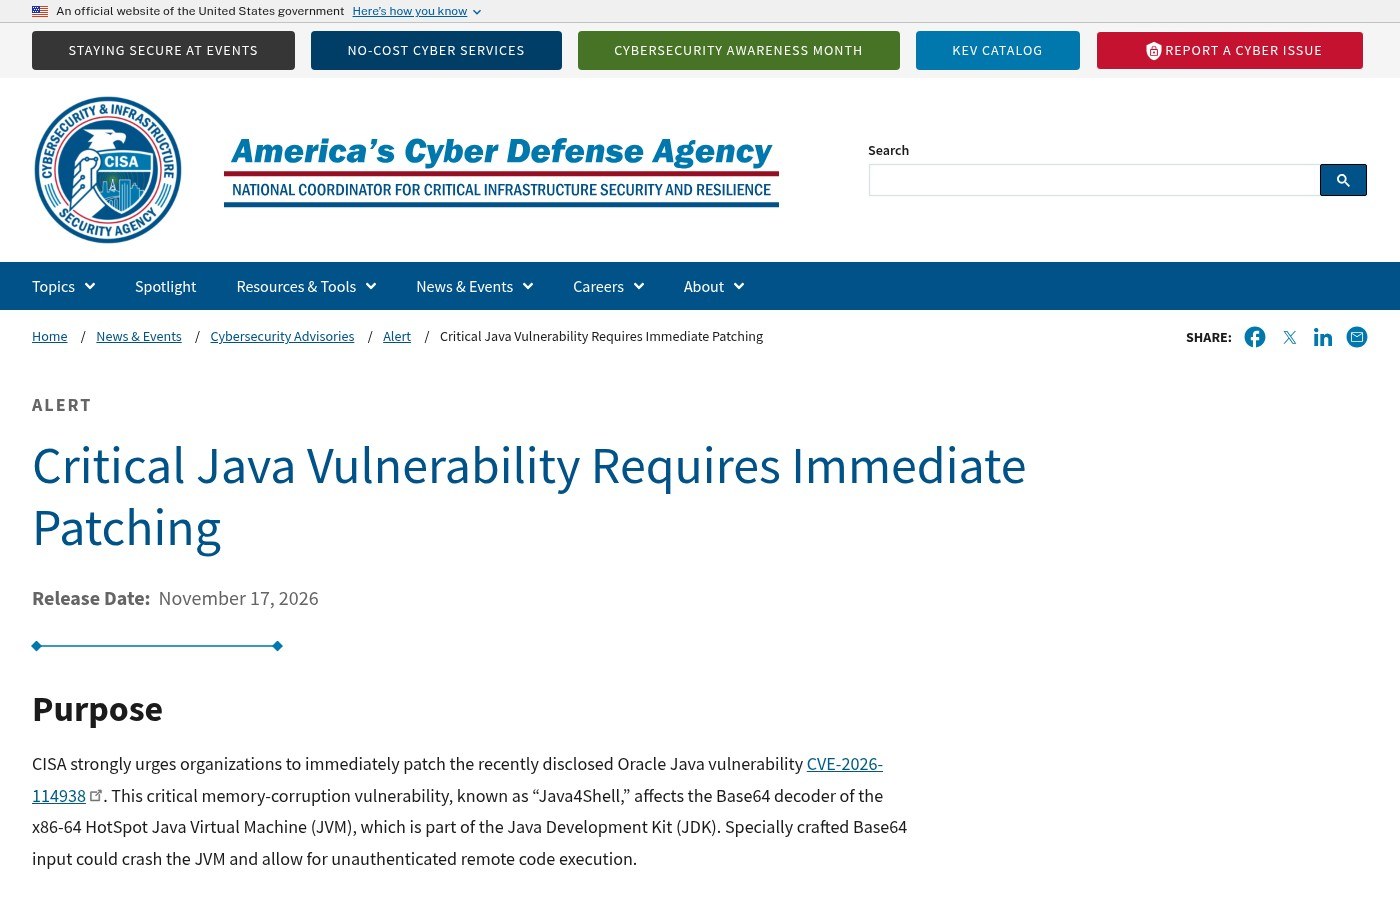
La Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) instó a las organizaciones a parchear de inmediato una vulnerabilidad crítica en Java. La falla, registrada como CVE-2026-114938 y conocida como "Java4Shell", afecta el decodificador Base64 de la máquina virtual HotSpot, el motor que ejecuta los programas Java dentro del JDK.
Según la alerta publicada el 17 de noviembre, una entrada Base64 especialmente manipulada puede hacer caer la máquina virtual y permitir la ejecución remota de código sin autenticación. El Centro Canadiense de Ciberseguridad participó en la elaboración del aviso.
Qué es Java4Shell y por qué preocupa
Base64 es una forma muy común de representar datos binarios como texto. Se usa en protocolos de autenticación, en la carga de archivos y en mensajes que viajan por la red, por lo que una aplicación puede recibir datos de ese tipo sin que el usuario haga nada especial.
Para decodificarlos más rápido, OpenJDK usa instrucciones específicas de los procesadores x86-64. De acuerdo con los investigadores de Calif.io que descubrieron el problema, el error está en el código de bajo nivel que procesa los últimos caracteres de la cadena. Con una entrada mal formada, la rutina calcula mal el largo y escribe datos fuera del espacio de memoria reservado.
La falla tiene una condición de hardware poco habitual en este tipo de casos. Solo se puede aprovechar en equipos x86-64 compatibles con AVX-512 VBMI, como los Intel Xeon de las generaciones Ice Lake, Sapphire Rapids, Emerald Rapids y Granite Rapids, o los AMD EPYC y Ryzen con arquitectura Zen 4 o posterior. Los procesadores ARM no están afectados.
Versiones afectadas y gravedad
Oracle incluyó la corrección en su Critical Security Patch Update de noviembre, publicado el mismo 17 de noviembre, que reúne 655 parches para distintas familias de productos y 11 para Java SE. En la versión de Oracle, las versiones afectadas de Java SE son 8u511b33-perf, 17.0.21.0.3, 21.0.13.0.3, 25.0.5.0.3 y 27.0.1.0.3. También figuran GraalVM for JDK 17.0.21.0.3 y 21.0.13.0.3, y GraalVM Enterprise Edition 21.3.20.0.3.
El aviso del proyecto OpenJDK ubica el problema en el compilador de HotSpot y lo marca en las ramas 17, 21, 25 y 27. Los investigadores precisan que el error aparece en OpenJDK a partir de la versión 17.0.6 y que alcanza a las distribuciones construidas sobre esa base, como Amazon Corretto, Eclipse Temurin, Microsoft Build of OpenJDK, Azul Zulu, BellSoft Liberica, SAP SapMachine y Red Hat OpenJDK.
En la escala CVSS 3.1, Oracle le asignó un puntaje de 8,1 sobre 10, con un ataque por red que no requiere credenciales ni interacción del usuario, aunque de complejidad alta. Calif.io, con la metodología CVSS 4.0, la calificó con 9,2, en el rango crítico. Oracle aclara que el ataque es posible cuando la aplicación entrega datos a las APIs del componente, por ejemplo a través de un servicio web.
Qué aplicaciones quedaron expuestas en las pruebas
En sus pruebas iniciales, los investigadores afirman haber logrado ejecución remota de código previa a cualquier autenticación, con la configuración por defecto, en Keycloak, Atlassian Jira, Atlassian Confluence, JFrog Artifactory, Jenkins y PingFederate. Con una cuenta válida, también la consiguieron en Apache Kafka, Apache Solr, Elasticsearch, Gerrit y Spinnaker.
El mismo equipo aclara que no existe un exploit universal. Cada aplicación requiere una cadena de ataque propia, que depende de cómo usa Base64 y de cómo maneja la memoria. Los investigadores publicaron una prueba de concepto que solo reproduce la corrupción de memoria de forma controlada.
Hasta el momento, CISA no incorporó la falla a su catálogo de vulnerabilidades explotadas y su evaluación técnica del 17 de noviembre indica que no hay explotación conocida. Eso puede cambiar rápido, porque los detalles técnicos ya son públicos.
Cómo protegerse
CISA recomienda identificar todas las instalaciones de Java, incluidas las que vienen dentro de aplicaciones de terceros, imágenes de contenedores y equipos cerrados, ya que muchas veces no figuran como un programa separado en los inventarios. Después hay que aplicar los parches de seguridad de Oracle y de cada proveedor, con prioridad para los sistemas expuestos a internet.
El proyecto OpenJDK ya liberó las versiones corregidas 17.0.21.1, 21.0.13.1, 25.0.5.1 y 27.0.1.1. Si no es posible actualizar enseguida, CISA sugiere controles temporales como validar y limitar el tamaño de las entradas Base64 y restringir el acceso sin autenticación. Los investigadores agregan que se puede iniciar la máquina virtual con la opción -XX:-UseBASE64Intrinsics, que desactiva la decodificación acelerada por hardware.
La agencia también pide vigilar caídas inesperadas de la máquina virtual y procesos Java sospechosos. Con una prueba de concepto disponible y una tecnología muy extendida en sectores como la banca y las telecomunicaciones, la ventana para actualizar antes de que aparezcan ataques reales puede ser corta.